الأمن السيبراني للشركات الصغيرة والمتوسطة: الحد الأدنى الذي لا يمكن التنازل عنه
«نحن شركة صغيرة، لن يستهدفنا أحد» — هذه بالضبط العقلية التي يعتمد عليها المهاجمون. ست ممارسات بسيطة وغير مكلفة تحمي شركتك من معظم الهجمات الشائعة.
مع انتقال الشركات إلى البريد السحابي، والفواتير الإلكترونية، والعمل عن بُعد، أصبحت كل شركة — مهما كان حجمها — شركة رقمية. وهذا يعني أنها أصبحت هدفاً. معظم الهجمات اليوم ليست موجهة بعناية إلى شركة بعينها، بل هي حملات آلية واسعة تبحث عن أي باب مفتوح: كلمة مرور ضعيفة، أو نظام لم يُحدّث، أو موظف ضغط على رابط مزيف.
الخبر الجيد أن إغلاق معظم هذه الأبواب لا يتطلب ميزانية ضخمة ولا فريقاً متخصصاً، بل انضباطاً في ست ممارسات أساسية.
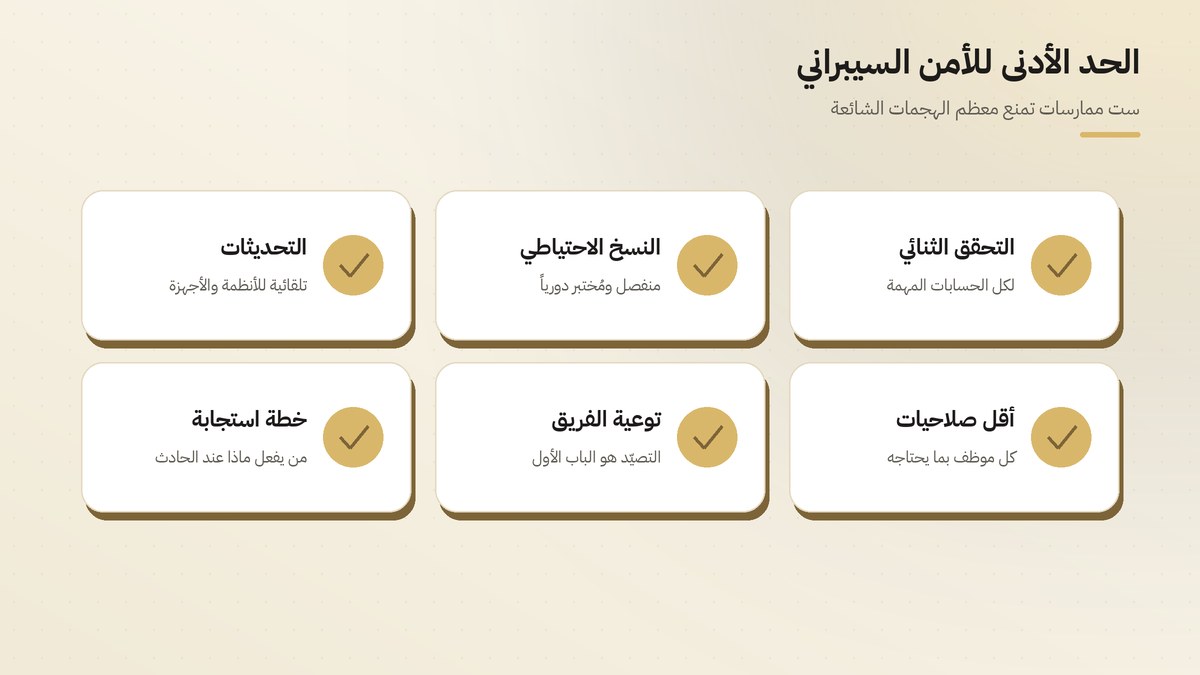
ست ممارسات بسيطة تغلق الأبواب التي تدخل منها معظم الهجمات الشائعة.
1. التحقق الثنائي لكل الحسابات المهمة
كلمات المرور تُسرق وتُخمّن وتتسرب. التحقق الثنائي — رمز من تطبيق على الهاتف إضافة إلى كلمة المرور — يجعل كلمة المرور المسروقة وحدها غير كافية. فعّله فوراً على البريد الإلكتروني، والحسابات البنكية، وأنظمة المحاسبة، ولوحات تحكم المواقع، وحسابات وسائل التواصل الرسمية.
2. نسخ احتياطي منفصل ومُختبر
برمجيات الفدية تشفّر ملفات الشركة وتطلب مبلغاً لفكها. الحماية الأكثر فعالية هي نسخة احتياطية منفصلة عن الشبكة الأساسية، تُحدَّث تلقائياً، وتُختبر استعادتها بشكل دوري. النسخة الاحتياطية التي لم تُجرّب استعادتها أبداً هي مجرد أمل.
3. التحديثات التلقائية
كثير من الهجمات تستغل ثغرات معروفة صدرت لها تحديثات منذ أشهر. فعّل التحديث التلقائي لأنظمة التشغيل والمتصفحات والتطبيقات، ولا تنسَ أجهزة الشبكة والطابعات والمواقع الإلكترونية ومكوناتها الإضافية.
4. أقل صلاحيات ممكنة
ليس كل موظف بحاجة إلى صلاحية مدير على جهازه، ولا إلى الوصول لكل ملفات الشركة. امنح كل شخص ما يحتاجه لعمله فقط، وألغِ صلاحيات الموظفين المغادرين في يوم مغادرتهم، وراجع قائمة المستخدمين كل ثلاثة أشهر.
5. توعية الفريق
رسائل التصيّد الاحتيالي هي الباب الأكثر استخداماً: بريد يبدو من البنك، أو من مدير الشركة يطلب تحويلاً عاجلاً، أو من مورد يطلب تغيير رقم الحساب. درّب فريقك على قاعدة بسيطة: أي طلب مالي أو طلب لبيانات دخول يُتحقق منه عبر قناة أخرى، كمكالمة هاتفية بالرقم المعروف لا بالرقم الوارد في الرسالة.
المهاجم لا يحتاج أن يخترق أنظمتك إذا استطاع أن يقنع أحد موظفيك بفتح الباب له.
6. خطة استجابة للحوادث
عندما يقع حادث، تضيع ساعات ثمينة في سؤال «ماذا نفعل الآن؟». صفحة واحدة مكتوبة مسبقاً تكفي في البداية:
- من نتصل به أولاً داخل الشركة وخارجها؟
- كيف نعزل الجهاز أو الحساب المصاب؟
- كيف نستعيد العمل من النسخة الاحتياطية؟
- متى وكيف نبلغ العملاء والجهات المختصة إذا كانت بيانات شخصية قد تأثرت؟
ماذا بعد الحد الأدنى؟
بعد تثبيت هذه الممارسات الست، يمكن للشركة أن تنتقل إلى خطوات أكثر تقدماً بحسب حجمها وطبيعة بياناتها: مدير كلمات مرور للفريق، وتشفير الأجهزة المحمولة، وتقييم أمني دوري من جهة متخصصة، ومراجعة التزامها بقوانين حماية البيانات الشخصية في الدول التي تعمل فيها.
الخلاصة
الأمن السيبراني ليس منتجاً تشتريه مرة واحدة، بل عادة تمارسها كل يوم. والشركات الصغيرة والمتوسطة ليست مضطرة لحل كل شيء دفعة واحدة؛ يكفي أن تغلق الأبواب الواضحة، فمعظم المهاجمين يبحثون عن الهدف الأسهل وينتقلون إلى غيره.